Hansoll bị ransomware: doanh nghiệp sản xuất, FDI phòng thủ thế nào
 Trần Quốc Bảo · Kỹ sư an ninh mạng··1 phút đọc
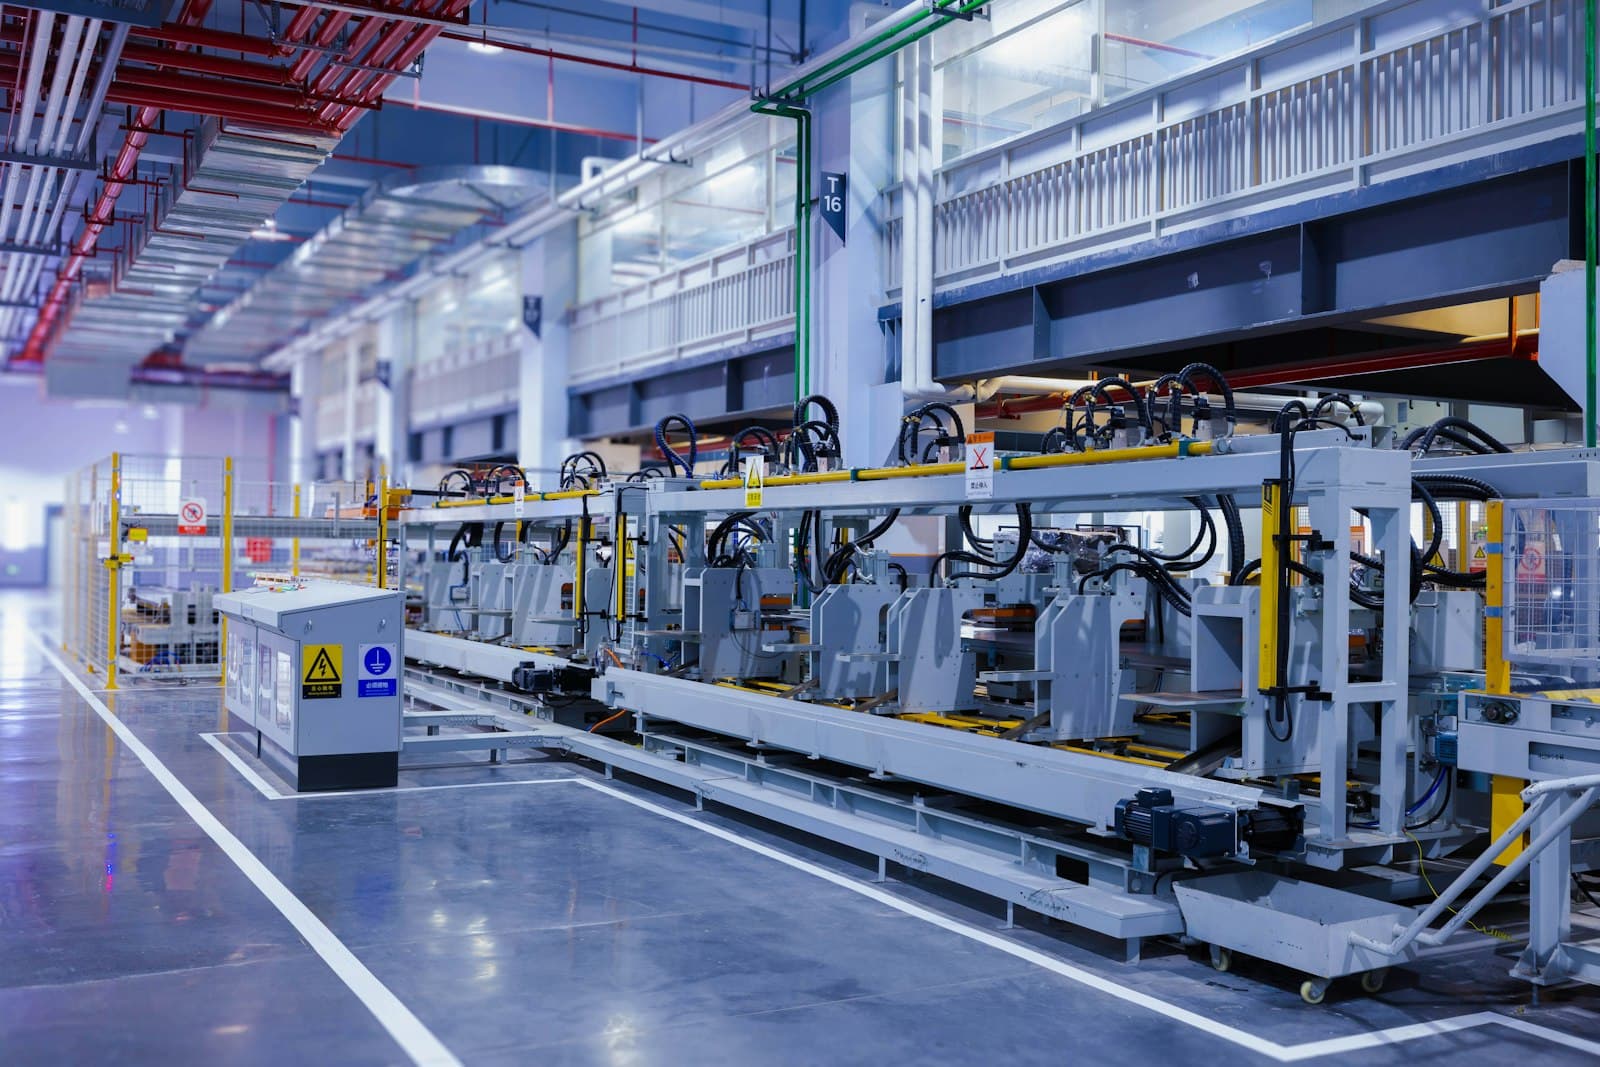
Ảnh: Homa Appliances / Unsplash
Khi nói an ninh mạng, nhiều người nghĩ tới ngân hàng hay công nghệ. Nhưng vụ nhóm ransomware nhắm Hansoll Textile giữa năm 2026 — đe dọa công bố dữ liệu nhạy cảm — nhắc lại một điều: doanh nghiệp sản xuất và FDI cũng là mục tiêu, đôi khi còn dễ tổn thương hơn.
Vì sao khối sản xuất, FDI bị nhắm
- Hệ thống vận hành (sản xuất, chuỗi cung ứng) gián đoạn là thiệt hại lớn, nên dễ bị ép trả tiền.
- Dữ liệu khách hàng, đối tác, thiết kế có giá trị — đúng kiểu leakware nhắm tới.
- Hạ tầng CNTT đôi khi chưa được đầu tư bảo mật tương xứng với quy mô.
Phòng thủ thực chiến
- Bảo vệ lớp ứng dụng và API; cập nhật, vá lỗi kịp thời (xem phòng thủ an ninh mạng).
- Quản lý danh tính và thiết bị; phân quyền tối thiểu để giới hạn lan rộng.
- Sao lưu tách biệt và mã hóa dữ liệu nhạy cảm — nhưng nhớ: với leakware, sao lưu không ngăn được việc lộ dữ liệu, nên giảm phơi lộ là then chốt.
- Có quy trình ứng phó sự cố và diễn tập.
Tetra
Orca WAAP bảo vệ web và API; Manta Security quản lý thiết bị và truy cập. Cần đánh giá phòng thủ cho nhà máy/khối FDI, hãy đặt lịch tư vấn.
Bài viết liên quan

Dokploy là gì: nền tảng triển khai tự-host cho đội nhỏ
Dokploy cho bạn quy trình triển khai kiểu Heroku ngay trên máy chủ của mình. Nó làm được gì, bên trong có gì, hợp với ai, và ba thứ người mới hay vấp khi đưa vào chạy thật.
Đọc ↗
Bảo mật Dokploy: thêm WAF và IPS ngay trên máy chủ
Dokploy cài mặc định chạy tốt nhưng chưa an toàn: Traefik không phải WAF, Docker bỏ qua UFW, domain DNS-only làm lộ IP gốc. Ba lỗ hổng và cách bịt ngay trên máy chủ.
Đọc ↗
Luật An ninh mạng 2025: phân loại hệ thống 5 cấp độ, doanh nghiệp cần làm gì
Từ 1/7/2026, Luật An ninh mạng 116/2025 hợp nhất hai luật cũ, lần đầu nêu "an ninh dữ liệu" và phân loại hệ thống theo 5 cấp độ. Nghĩa vụ mới và việc cần làm.
Đọc ↗Tự vận hành lớp bảo vệ cho hệ thống của tổ chức
Orca WAAP: tường lửa ứng dụng web và API tự host, chống DDoS và chặn bot.